歯科の個人情報漏えい対策、今見直す6項目
日本歯科技工士会は2026年10月16日、個人情報保護委員会が公表した個人データ漏えい防止の注意喚起を案内しました。特定の歯科関係団体で漏えいが起きたという発表ではなく、近年の大規模事案を受けた予防的な周知です。
今回の注意喚起で、新しい対策が一律に義務化されたわけではありません。個人情報保護法上の安全管理措置と、リスクに応じて選ぶ具体的な対策例を分けて理解する必要があります。
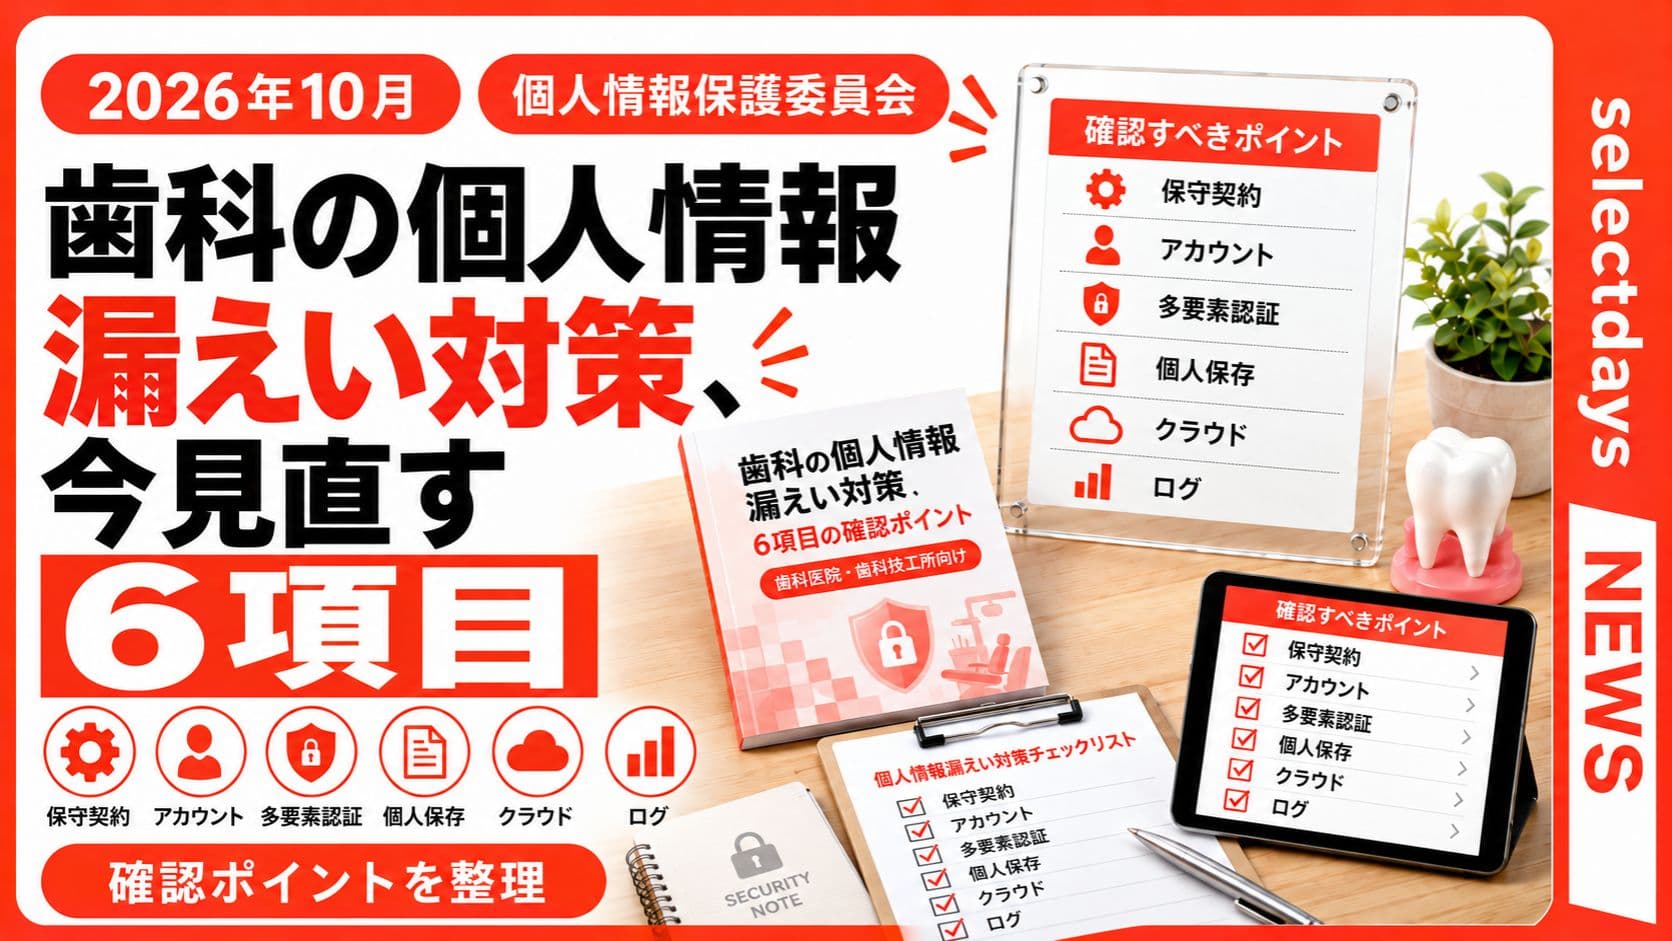
この記事では、歯科医院と歯科技工所が個人情報漏えいを防ぐため、保守契約、アカウント、保存場所、クラウド、ログ、事故対応の6項目を実務順に整理します。
3行要約
- 日本歯科技工士会が10月16日、個人情報保護委員会の漏えい防止に関する注意喚起を歯科技工関係者へ再周知しました。
- 法令上の安全管理措置は必要ですが、注意喚起に並ぶ対策例がすべての事業者に一律の新義務として加わったわけではありません。
- まず、機器と遠隔保守、保守契約、認証、保存場所、クラウド、ログと事故対応を6項目で棚卸しします。
歯科で個人情報漏えい対策を見直す理由
歯科医院では診療録、画像、予約情報、連絡先、レセプト関連情報などを扱います。歯科技工所でも、委託内容や運用によっては患者を識別できる情報や口腔内データを受け取ることがあります。漏えいすれば、プライバシー侵害だけでなく、診療・製作の停止、患者対応、関係先への連絡などにも影響します。
注意喚起は「新しい一律義務」の追加ではない
個人情報保護委員会は、個人情報保護法第23条の安全管理措置として講じなければならない内容と、ガイドラインに示す「手法の例示」を区別しています。例示のすべてを個別に実施しなければ直ちに違反になる、という意味ではありません。
必要な水準は、事業規模、扱うデータの性質・量、媒体、想定される被害などを踏まえて決めます。ただし、要配慮個人情報を含む医療情報は漏えい時の影響が大きいため、「小規模だから対策しなくてよい」とは考えられません。
手法例の改正は2027年4月ごろの確定予定
個人情報保護委員会は、ガイドラインの安全管理措置に関する手法例を見直し、2027年4月ごろの確定を目指すとしています。今回の注意喚起は、その予定内容を前倒しで紹介したものです。現時点では「確定済みの新ルール」と表現せず、自所のリスク点検に利用します。
歯科医院と歯科技工所で適用範囲を分ける
共通の土台は個人情報保護委員会の注意喚起です。一方、厚生労働省の「医療情報システムの安全管理に関するガイドライン」と令和8年度チェックリストは、医療機関・薬局を対象にしています。歯科医院はこのチェックリストも使い、令和8年度中に全項目を「はい」にすることを目指します。
歯科医院は厚労省チェックリストも併用する
令和8年度版のチェックリストには、責任者の設置、機器・サーバー・ネットワークの台帳、リモート保守機器の確認、職種別アクセス権、退職者等のアカウント停止、パッチ適用、パスワードの使い回し禁止、ログ管理、バックアップ、事業継続計画などが並びます。「いいえ」の項目には目標日を設定し、年度内の改善計画に落とし込みます。
歯科技工所は日技と個情委の案内を基準にする
厚労省の医療機関向けチェックリストを、歯科技工所へそのまま法的義務として当てはめることはできません。歯科技工所は、日本歯科技工士会の周知と個人情報保護委員会の一般的な注意喚起を基に、実際に受け取るデータ、委託契約、保存期間、システム構成を確認します。患者を直接識別できる情報を扱う場合は、その範囲と必要性も委託元の歯科医院とそろえます。
今見直す6項目
- 機器と遠隔保守:端末、サーバー、ネットワーク機器、VPN、遠隔保守の入口を台帳化し、責任者を決める。
- 保守契約:脆弱性情報の連絡、更新作業、緊急時の対応時間と医院・技工所・ベンダーの責任分界を明記する。
- アカウントと認証:最小権限、退職者・未使用アカウントの停止、パスワードの使い回し禁止、多要素認証を進める。
- 保存場所:個人PCのデスクトップ、私用クラウド、未管理USBへの保存を避け、組織が管理できる場所へ集約する。
- クラウドと委託先:安全管理の内容、再委託、障害・漏えい時の連絡、データ返却・削除を確認する。
- ログと事故対応:アクセスログを取得・確認し、連絡網、切り離し手順、バックアップ、復旧計画を整える。
1〜2:入口と責任分界を見える化する
攻撃経路になりやすいのは、更新されていないVPNやサーバー、外部から接続できる保守用アカウントです。機器名だけでなく、利用者、設置場所、OS・ソフトウェア、保守事業者、外部接続の有無、更新期限を台帳にします。
契約書や保守仕様書では、「脆弱性が見つかったとき、誰が、いつまでに、何をするか」を確認します。ベンダーに保守を委託していても、すべての安全管理責任が自動的に移るわけではありません。夜間・休日の連絡先、リモート接続の承認方法、作業ログの受け取り方まで決めます。
3〜4:認証と保存場所を整理する
共有IDは、誰が操作したか追えなくなります。職務に応じた個別アカウントを発行し、管理者権限は必要な人だけに限定します。退職・異動・委託終了時には、その日のうちに権限を止める運用が必要です。外部接続、管理者操作、重要データへのアクセスには、多要素認証を優先します。
担当者のデスクトップや私用ストレージにファイルが散らばると、退職時の回収や事故時の範囲確認が困難です。正式な保存先を決め、端末への一時保存、USB利用、持ち出し、削除のルールを明文化します。法令や診療上の保存義務がある記録は残しつつ、合理的な利用目的を終えた不要な個人データは削除を検討します。
5〜6:クラウド、ログ、復旧をセットで確認する
クラウドを使う場合は、保存場所の国・地域だけでなく、アクセス制御、暗号化、ログ、バックアップ、再委託、契約終了後の削除まで確認します。歯科医院から歯科技工所へデータを渡す場合は、双方で患者識別情報をどこまで必要とするか、漏えい時に誰が誰へ連絡するかをそろえます。
ログは取得するだけでなく、保存期間と確認担当を決めます。不審なアクセスを検知したら、影響拡大を防ぐため、対象端末やアカウントを切り離せる手順が必要です。バックアップは本番環境と分け、実際に復元できるか定期的に確かめます。
今週中に進める点検手順
- 院長・管理者、システム担当、個人情報保護の担当者を決める。
- 機器台帳とアカウント一覧を出し、外部接続と遠隔保守を印で示す。
- 保守契約を開き、パッチ適用、事故連絡、責任分界の記載を確認する。
- 共有ID、退職者ID、私用保存、未管理USBを洗い出し、停止日を決める。
- クラウドと委託先へ確認する質問をまとめ、回答を記録する。
- 事故連絡網、切り離し、バックアップ復元の机上訓練日を決める。
一度にすべてを更新できない場合は、外部公開された機器、管理者権限、要配慮個人情報へのアクセスから優先します。歯科医院は厚労省チェックリストの「いいえ」に目標日を記入し、経営会議や院内ミーティングで進捗を追うと実行しやすくなります。
よくある質問
多要素認証はすべてのシステムで今すぐ必須ですか
個人情報保護委員会の注意喚起にある手法例が、すべての事業者に同じ形で直ちに義務化されたわけではありません。ただし、外部接続や管理者権限、重要データを扱うシステムは優先度が高い対策です。歯科医院は厚労省チェックリストも確認し、現行システムで難しい場合は更改計画を含めて対応します。
保守を業者に任せていれば医院側の確認は不要ですか
不要にはなりません。委託先の選定、契約上の責任分界、作業権限、ログ、事故時の連絡方法を確認し、委託後も必要な監督を行います。口頭の説明だけでなく、契約書や仕様書、回答票として残すと点検しやすくなります。
不要な患者データはすぐ削除すべきですか
利用する合理的な必要がなくなった個人データは削除を検討しますが、診療録など法令上の保存義務がある記録まで消してよいわけではありません。データの種類ごとに根拠、保存期間、削除方法を定めてください。
歯科技工所も厚労省の医療機関向けチェックリストの対象ですか
同チェックリストは医療機関・薬局向けです。歯科技工所にそのまま一律適用する資料ではありません。歯科技工所は個人情報保護委員会と日本歯科技工士会の案内を基礎にし、受託する情報と契約内容に応じて必要な対策を決めます。
出典
- 日本歯科技工士会「個人情報保護委員会からの注意喚起について」(2026年10月16日、歯科技工関係者への周知)
- 個人情報保護委員会「個人データの漏えい等を防止するための安全管理措置に関する注意喚起」(2026年10月7日、本文および別紙PDF p.1-8)
- 個人情報保護委員会「個人データの漏えい等の事案を踏まえた注意喚起」(2026年10月7日改訂、PDF p.1-12、9つの事例)
- 厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版」(2026年6月、医療機関向けガイドライン・令和8年度チェックリスト)
- 厚生労働省「医療機関におけるサイバーセキュリティ対策チェックリスト(令和8年度版)」(2026年6月、PDF p.1-2)
Selectdays カスタマーサクセス担当
Selectdaysの実運用のサポートを担当しています。店舗のDX化に関するお悩み解決のノウハウを発信します。